CNJ aprova nota técnica favorável a projeto que combate golpe do falso advogado
Nota Técnica 0001199-76.2026.2.00.0000, relatada pelo Conselheiro Rodrigo Badaró, aprovada na 1ª Sessão Extraordinária de 2026, condiciona apoio ao PL à observâ
Publicado em
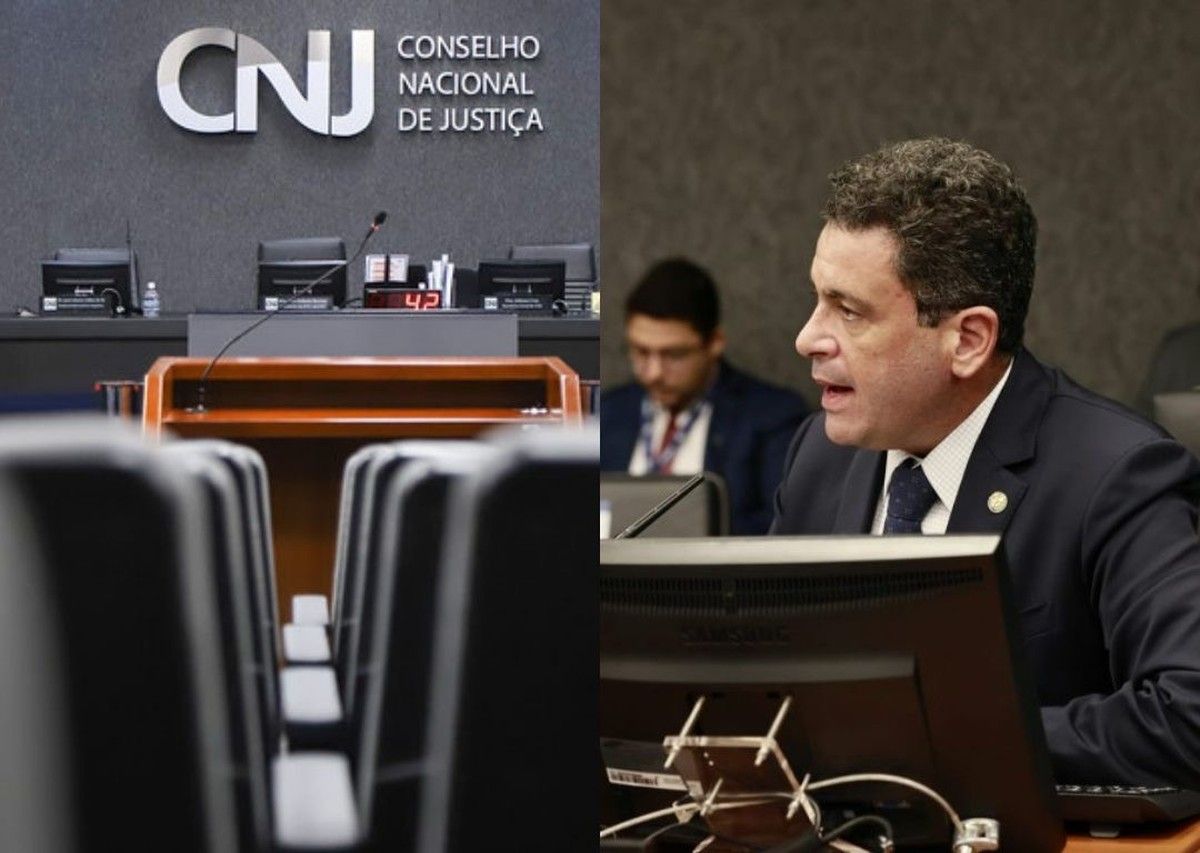
O Plenário do Conselho Nacional de Justiça (CNJ) aprovou, em 3 de março de 2026, durante a 1ª Sessão Extraordinária do ano, a Nota Técnica n.º 0001199-76.2026.2.00.0000, que manifesta posição favorável, com ressalvas relevantes, ao Projeto de Lei n.º 4.709/2025, de autoria do Deputado Federal Gilson Daniel (PODE/ES). A proposta tipifica novas condutas penais relacionadas ao chamado 'golpe do falso advogado' e estabelece obrigações de segurança da informação para os sistemas de processo eletrônico dos tribunais brasileiros.
A nota técnica foi relatada pelo Conselheiro Rodrigo Badaró e encaminhada à Câmara dos Deputados para subsidiar a análise legislativa da matéria. A análise do PL 4.709/2025 foi solicitada pelo Deputado Federal Sérgio Rodrigues (PODE/MG). Embora o CNJ tenha se manifestado em termos gerais favoráveis à iniciativa, o voto do relator condicionou expressamente esse apoio à adequação do texto para delimitar a atuação do Conselho dentro das competências que lhe são atribuídas pelo artigo 103-B da Constituição Federal, bem como à articulação com a Autoridade Nacional de Proteção de Dados (ANPD) no contexto da Lei Geral de Proteção de Dados (Lei n.º 13.709/2018, LGPD).
O PL 4.709/2025 e suas três frentes normativas
O PL 4.709/2025 atua sobre três eixos normativos distintos. O primeiro altera o Decreto-Lei n.º 2.848/1940 (Código Penal), com a tipificação de condutas fraudulentas relacionadas à usurpação da identidade de advogados no ambiente digital, modalidade delitiva que o projeto denomina de 'golpe do falso advogado'. O segundo eixo modifica a Lei n.º 12.965/2014 (Marco Civil da Internet), com disposições voltadas à responsabilidade dos provedores de aplicações e à obrigatoriedade de cooperação no rastreamento de atividades fraudulentas que exploram dados de processos judiciais eletrônicos. O terceiro eixo impõe obrigações diretas aos órgãos do Poder Judiciário quanto aos sistemas de processo eletrônico, incluindo a exigência de autenticação multifator obrigatória para todos os usuários credenciados, magistrados, membros do Ministério Público, Defensores Públicos, servidores e advogados, além de alertas automáticos em casos de acesso irregular aos sistemas.
O mecanismo fraudulento que motivou a proposta consiste na exploração de dados públicos de processos judiciais, número da ação, qualificação das partes e andamento processual, para que estelionatários se identifiquem como advogados das vítimas, induzindo-as ao pagamento antecipado de supostas taxas para liberação de valores que, na prática, inexistem. A disponibilidade dessas informações decorre do princípio constitucional da publicidade dos atos processuais (art. 5.º, LX, e art. 93, IX, da CF/88), o que torna o combate à fraude juridicamente complexo: qualquer medida restritiva ao acesso às informações processuais demanda ponderação cuidadosa com o direito fundamental à publicidade.
A avaliação do CNJ: apoio condicionado e ajustes exigidos
Na Nota Técnica aprovada, o Conselheiro Badaró avaliou dois pontos centrais: (i) a existência de interesse institucional do Judiciário no tema e (ii) a compatibilidade das medidas propostas com a autonomia administrativa dos tribunais e com o princípio constitucional da publicidade processual. O relator concluiu pelo interesse institucional, na medida em que o PL trata diretamente da gestão e da segurança dos sistemas de processo eletrônico, matéria que se insere no âmbito do poder regulamentar do CNJ previsto no art. 103-B, § 4.º, I, da Constituição Federal.
Entretanto, o voto do relator propôs dois ajustes técnicos ao texto do projeto. O primeiro diz respeito à abrangência dos mecanismos de autenticação: a redação original faz referência exclusiva ao certificado digital como instrumento de verificação de identidade, sem contemplar a biometria, modalidade já amplamente adotada nos sistemas do Judiciário e expressamente reconhecida pela Medida Provisória n.º 2.200-2/2001 e pela Resolução CNJ n.º 454/2022. A nota técnica sugere a inclusão explícita da biometria como alternativa válida de autenticação multifator, evitando interpretações restritivas que tornem a norma tecnologicamente defasada antes mesmo de sua entrada em vigor.
O segundo ajuste proposto refere-se à delimitação das competências do CNJ no cumprimento das novas obrigações. O projeto, tal como redigido, atribui ao Conselho a competência para fixar padrões mínimos de segurança da informação nos sistemas de processo eletrônico, incluindo regras sobre proteção de dados pessoais e auditorias periódicas. Badaró ressaltou que essa atribuição deve ser exercida com observância dos limites constitucionais do CNJ e em articulação formal com a ANPD, sob pena de sobreposição de competências e eventual conflito normativo com a LGPD, que reserva à Autoridade Nacional a competência primária para regulação do tratamento de dados pessoais no país.